漏れた情報そのものは取り戻せません。だから、あなたの名義で勝手に契約されるのを防ぐことに絞ります。
とくに運転免許証の画像が流出した場合は、カードやローン、携帯回線を他人に契約されるおそれがあります。
タイムズカーの情報漏洩(2026年9月28日公表)を受けて申込が集中し、 CIC・JICC・全国銀行個人信用情報センターの3機関すべてが、公式に遅延を告知しています。 手順2に進む前に、次の3点をご確認ください。
情報漏洩のあとは、本物そっくりの通知を装った詐欺が増えます。 メール・SMS・電話・書面のどれでも、相手の連絡手段は使わず、自分で調べた窓口で確かめるのが基本です。 「急いで」「秘密にして」と言われたら、それ自体が危険信号です。
入力した内容は、保存も送信もしません(再読み込みで消えます)。判定は目安で、安全を保証するものではありません。
2026年に公表された主要な事案の一覧です。利用中・登録中のものを選んでください。
掲載は主要な事案のみで、2026年10月10日時点です(日本郵便・デンマーク・アルカディア・銀のさらの事案は10月14日に追記、ソースネクスト・メドレー・吉野家HDは10月15日に追記、10月15〜16日に判明した事案(Eストアー、ファンケル・アテニア、ヤマト運輸、日本経済新聞社、バーガーキング、Studioなど)は10月16日に追記、ブックオフは10月13日の第2報に、VALXはコミューンの事案として10月15日に更新)。一覧にないからといって、漏れていないとは限りません。該当したら、その機関の公式サイトを自分で開いて、本人向けのお知らせを確認してください。
URLの構造チェック(開かずに調べます)
電話で本人かどうか確かめるための合言葉です。決めたら口頭で共有し、スマホにメモしないでください。
このページは、個人を特定する情報を一切取得しません。 氏名、住所、連絡先などの入力欄はなく、サーバーへの送信も行いません。
次のものだけを、お使いのブラウザに保存します。
いずれもこの端末の中だけに残り、外部へ送信されることはありません。 ブラウザの閲覧データを削除すると、これらも消えます。
「被害防止ツール」と「解約ページ詐欺チェッカー」に入力した内容(選んだ機関、URL、合言葉など)は、保存も送信もしません。再読み込みすると消えます。
信用情報機関、公的機関、相談先などへのリンクを掲載しています。 リンク先での情報の取り扱いは、それぞれのサイトの方針が適用されます。
手数料や手続きの方法は変更されることがあります。 申し込む前に、必ず各機関の公式ページで最新の内容をご確認ください。
このページは一般的な情報の提供であり、法的な助言ではありません。 実際の被害が生じた場合や、賠償請求をお考えの場合は、弁護士にご相談ください。
DWA防災情報センター
bousai0111.info
制定日:2026年10月
内容は必要に応じて見直すことがあります。
2026年9月に発生した大規模な個人情報漏洩を受け、 被害に遭った方が何をすべきか分からないという状況を目にして作成しました。
企業名の一覧ではなく、いま手を動かせることに絞っています。
構成の設計、情報の取捨選択、内容の確認は作成者が行い、 Claudeが調査と実装を担当しました。
掲載内容は、各機関の公式ページで確認したうえで記載しています。
© 2026 DWA 防災情報センター
サイバー攻撃・インターネット・接続・AI・アプリの安全性まで、主要な用語を一般的な意味でやさしく説明します。英語の略語は、略さない形も併記しています。掲載する用語は作者が選んだもので、網羅的ではありません。正式な定義は、IPA・NISC・JPCERT/CC などの公的機関の資料をご確認ください。
脅威マップの「OAS・ODSなど9項目」の意味は、メニューの「脅威マップの見方」で説明しています。
いま使われている主要なAIを、系統別にまとめました。名前をタップすると、運営会社・公式サイト・版・料金・得意分野・使いやすさの点数が開きます。
ご注意 2026年10月17日時点の情報です。版や料金は頻繁に変わるため、契約前に必ず公式サイトで確認してください。「使いやすさ」の点数は、日本語での使いやすさ・導入の手軽さ・無料で試せるかなどをもとにした作者(AIのClaude)の主観的な目安で、公式の評価ではありません。この一覧はClaudeが作成しているため、Claudeに関する評価に偏りが入る可能性があります。掲載は網羅ではなく、作者が選んだ主要なものです。
通信障害・停電・災害・サイバー攻撃で、インターネットが使えなくなる日は来ます。何が止まるのかを先に知り、地図や連絡先をいまのうちに端末へ保存しておくためのページです。
地図や連絡先を保存しても、ネットが切れた状態で本当に開けるかは、試さないと分かりません。保存した直後に、次の順で確認します。
Googleマップなどで、自宅・職場・避難所の周辺を保存します。手順は、下の「オフライン地図」の項にあります。
場所の名前と緯度経度、または地図の画像を保存。ネットなしでも、現在地からの方角と距離が出ます。
スマホの電池が切れたら連絡先は見られません。財布やカバンに紙で入れます。
| 原因 | 起きること | 備え・対処 |
|---|---|---|
| 自分の端末・Wi-Fi・ルーター | 自分の家や端末だけつながらない。 | 機内モードのON/OFF、再起動、ルーターの電源入れ直し。モバイル通信で代替。 |
| 携帯会社・回線会社の障害 | 通話・データ通信が広い範囲で使えない。 例: 2022年7月のKDDI障害は、7月2日午前1時35分に始まり、4日午後3時まで続いた。影響は延べ3,091万人以上と報じられた。原因は機器メンテナンス時の設定ミスと、報告書で明らかにされた。 | 別のキャリアのSIM/eSIMや、モバイルWi-Fiで回線を2系統にする。Wi-Fi(固定回線)とモバイル回線を別会社にする。 |
| 停電 | ルーター・ONU・光電話が止まる。基地局の予備電源にも限りがある。 | モバイルバッテリー、乾電池式の充電器、ラジオ。ルーターに無停電電源装置(UPS)を付ける方法もある。 |
| 自然災害・ケーブル切断 | 地域の回線や基地局が使えなくなる。国際通信が遅くなることもある。 | 地図・連絡先・集合場所を、端末と紙の両方に保存。ラジオ。 |
| クラウド・DNS・配信網の障害 | 自分の回線は無事でも、特定のサービスや多数のサイトが一斉に使えなくなる。 例: 2025年10月20日のAWS(米国東部リージョン)の障害は、DynamoDBのDNS管理の自動化の不具合が発端と、AWSが公表したと報じられた。2025年11月18日にはCloudflareで大規模な障害が起き、Xなど多数のサイトが影響を受けたと報じられた。 | 他サイトが開けるなら、待つ。代替サービス・オフライン保存・紙の手順を用意。 |
| サイバー攻撃 | DDoS攻撃やランサムウェアで、サイトや社内システムが止まる。 | 本サイトの「サイバー攻撃・システム障害一覧」で最近の事例を確認。職場ではオフライン手順書を用意。 |
上の過去の事例は、新聞・報道機関・各社発表にもとづく報道ベースの記述です。細かい数値や原因は、各社・総務省の公式発表をご確認ください。
| 手段 | 使える場面 | 注意点 |
|---|---|---|
| 災害用伝言ダイヤル(171) | 災害時に、音声で安否を録音・再生。固定電話・携帯電話から。 | 提供は災害時。体験利用日が毎月1日・15日、正月三が日、防災週間(8/30〜9/5)、防災とボランティア週間(1/15〜1/21)にあると、NTT東日本の2022年1月の発表にある。最新の日程と操作は、NTTの公式ページで確認してください。 |
| 災害用伝言板(web171)・各社の伝言板 | 文字で安否を登録・確認。 | インターネット接続が必要。ネットが全断のときは使えない。 |
| 公衆電話 | 携帯がつながらない・電池切れのとき。 | 災害時は無料になることがあるが、事業者の判断。小銭の用意。設置場所を事前に確認。 |
| SMS・短文メッセージ | 音声通話が混雑しているとき、届く場合がある。 | 遅延することがある。キャリア障害時は使えない。 |
| 別キャリアのSIM/eSIM・モバイルWi-Fi | 1社の障害のとき。 | 契約が増える。普段は安いプランで、いざというときだけ使う方法もある。 |
| 無料Wi-Fi「00000JAPAN」 | 大規模災害で、通信事業者が提供を決めたとき。 | 通常は使えない。接続先の偽Wi-Fiに注意。個人情報やパスワードは入力しない。 |
| 衛星通信 | 地上の基地局が使えない地域・状況。 | 対応機種、プラン、通信内容(文字だけ、など)は事業者ごとに異なる。契約中の会社に確認。 |
| ラジオ(AM/FM) | 情報を受け取る。 | 電池式・手回し式を用意。ネット配信のラジオは通信が必要なので、電波のラジオを使う。 |
| 紙の連絡網・伝言・集合場所 | 全部だめなとき。 | 「災害時はここに集まる」を家族で決めておく。 |
GPSの現在地は、通信がなくても取得できる機種が多いです(ブラウザの許可と、対応機種・設定が必要です。パソコンでは取得できないことがあります)。
Android公式の紹介ページ(日本語)で確認した内容です。確認日 2026年10月17日。お使いのアプリ・機種で操作や表示が違う場合があります。
ダウンロード方法
国土地理院 ハザードマップポータルサイト / 地理院地図(どちらもネット接続が必要。ネットが使えるうちに保存します)
緯度経度は、地図アプリで場所を長押しすると表示されるものを、そのまま入れられます。地図をタップする方法は、都道府県スケールの精度(数キロ以上のずれ)なので、目安です。正確な位置は、緯度経度か現在地で入れてください。
画像は長辺1600px程度に縮小して保存します(容量の節約のため)。PDFは画像に変換してから(スクリーンショット等)選んでください。ブラウザの保存容量には限りがあり、あふれると保存できないことがあります。
バックアップには自宅の場所などが含まれます。保存先と送り先に注意してください。復元は、いまの内容と統合します(同じ名前・位置のスポットは重複しません)。
実際にネットを切った状態で、保存した地図(地図アプリ)と「自分の地図」が開いて、表示されるかを、必ず確認してください。
公式サイト(https)で開いたときは、初回の表示でページ本体も端末に自動で保存され、ネットがなくても開けます(対応ブラウザ)。「自分の地図」は、同じ端末のブラウザに残ります。
このページは一般的な情報の提供です。医療機器や持病、命に関わる判断は、主治医・自治体・消防などの指示を優先してください。
銀行・証券・暗号資産を、偽サイトから守る手順書。2025年と2026年の被害データの比較つき。
銀行や取引所の内部の守りは、私たち個人には変えられません。だからこそ、個人にできて効果が大きいのは次の2つです。
① 偽サイトに、IDやパスワード、認証コードを入力しないこと
② 万一入力しても、お金が動かない設定にしておくこと
このページは、その手順を順番にまとめたものです。各手順の左のチェックで、進み具合を記録できます(この端末のブラウザにだけ保存されます)。
「フィッシングサイトによる被害額」だけを切り出した公的な統計は、見つけられませんでした。そこで、フィッシングに深くかかわる3つの公表データで比べます。
前年同期比 51%減(2026年上半期は253件)
2025年の1年間は約104億円で過去最悪とされ、被害の約9割がフィッシングによるとする解説記事があります。2026年は半減していますが、警察庁の資料は、法人口座を狙う「ボイスフィッシング(電話によるフィッシング)」の急増が続いていること、2026年5月には、電話をきっかけに遠隔操作ソフトを入れさせ、偽サイトでID・パスワードを盗む手口の被害が急増したことも伝えています。
約4割減
2026年1〜8月は、1〜6月の「約73万件」に、7月(66,119件)と8月(82,338件)を足した当ページの概算です。件数が減っても、安全になったとは言えません。報告されない偽サイトや、電話・遠隔操作など、手口が変わっている可能性があります。
約3割減(当ページの計算。2025年は報道見出しの「314億円超」にもとづく概算)
2026年上半期の被害の93.1%は「番号盗用」(カード番号などを盗まれて、通販などで使われるもの)です。フィッシングはその主な入口のひとつですが、この額のすべてがフィッシングによるものとは言えません。
| 指標 | 2025年1〜9月 | 2026年1〜9月 |
|---|---|---|
| ネットバンキング不正送金(警察庁) | 1〜9月の単独の公表は見当たらない(1〜6月は約42億円、通年は約104億円) | 未公表(警察庁は上半期と通年で公表。1〜6月は約20.7億円) |
| フィッシング報告件数 | 1,840,773件(1〜6月の1,196,314件+7月226,433件+8月193,333件+9月224,693件。当ページの合算) | 9月分は未公表(1〜8月は約88万件の概算) |
| カード不正利用(日本クレジット協会) | 416億円超(報道見出しの数値) | 7〜9月分は未公表(2025年の同じ期間は12月5日に公表) |
お金を守る最大のポイントです。「見破る」より先に、「そもそも開かない」を徹底します。
サイトの本当の運営者は、最初の「/」の直前の部分の、後ろから2つ(.co.jpなどは3つ)で決まります。前の部分は、いくらでも偽装できます。
上の例(架空)は、「example-bank.co.jp」に見えますが、本当の運営ドメインは「secure-check.top」です。
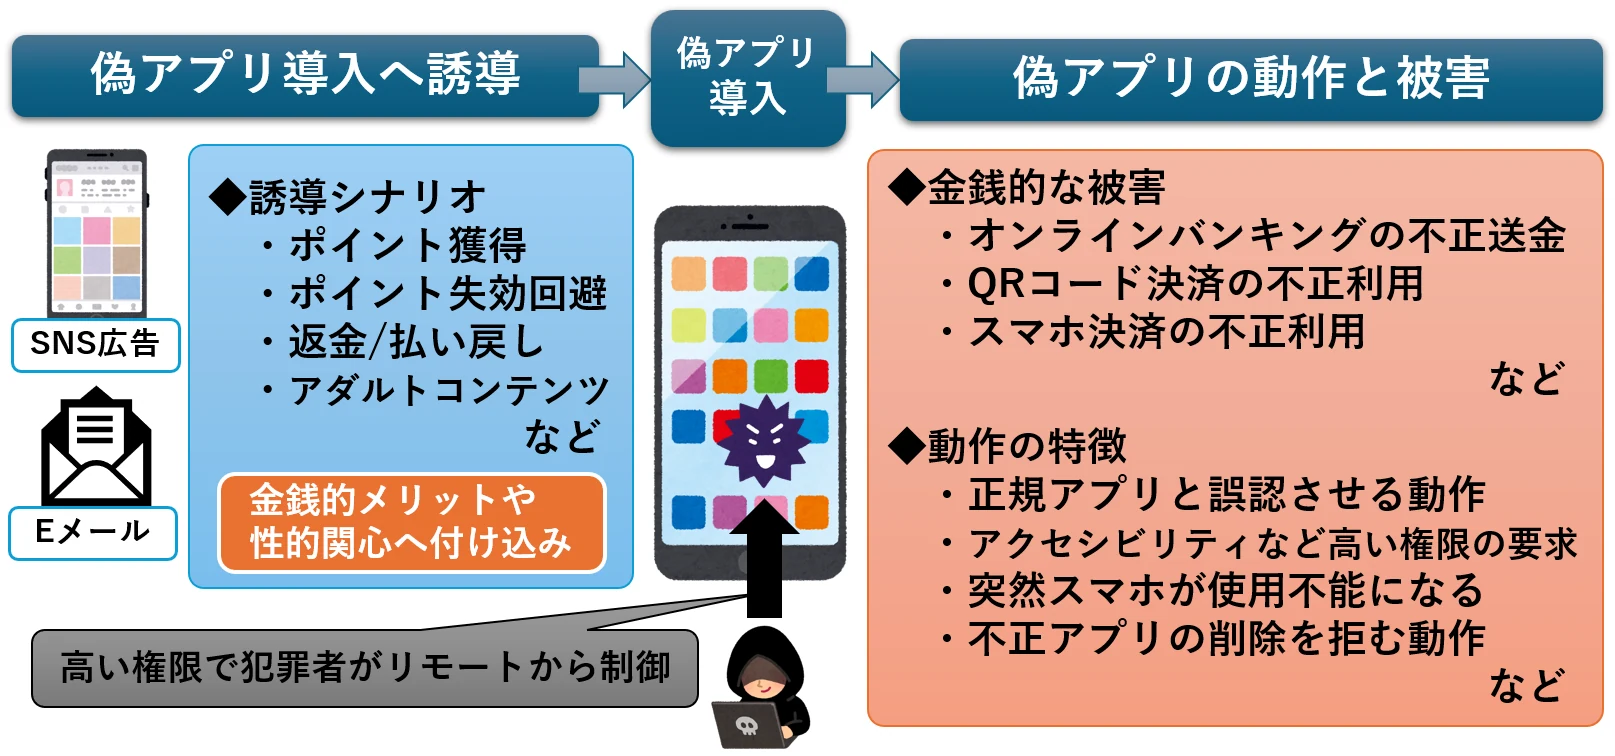
「お得」「見たい」に付け込む、アプリ導入に注意。偽サイトに入力しなくても、アプリを入れただけで、お金が動くことがあります。
提供元:日本サイバー犯罪対策センター(JC3)の注意喚起「偽アプリの導入による金銭被害」(原文 ↗)。以下は、その内容にもとづく紹介です。図は、JC3の資料です。
偽アプリの導入により、犯罪者にスマートフォンをリモートから操作され、意図せず金銭流出が生じる被害が確認されています。犯罪者は、ユーザーの金銭的なメリットや性的関心に付け込み、遠隔操作を可能とする偽のスマートフォンアプリを導入させ、オンラインバンキングの不正送金や不正なキャッシュレス決済等により、金銭を窃取します。
「お得」「見たい」などの興味に付け込み、金銭的な被害を引き起こす偽アプリの導入を促す手口が流行していることを前提に、あらためて、アプリの導入にリスクが伴うことや、アプリにどのような権限を与えるかを把握する重要性を認識してください。
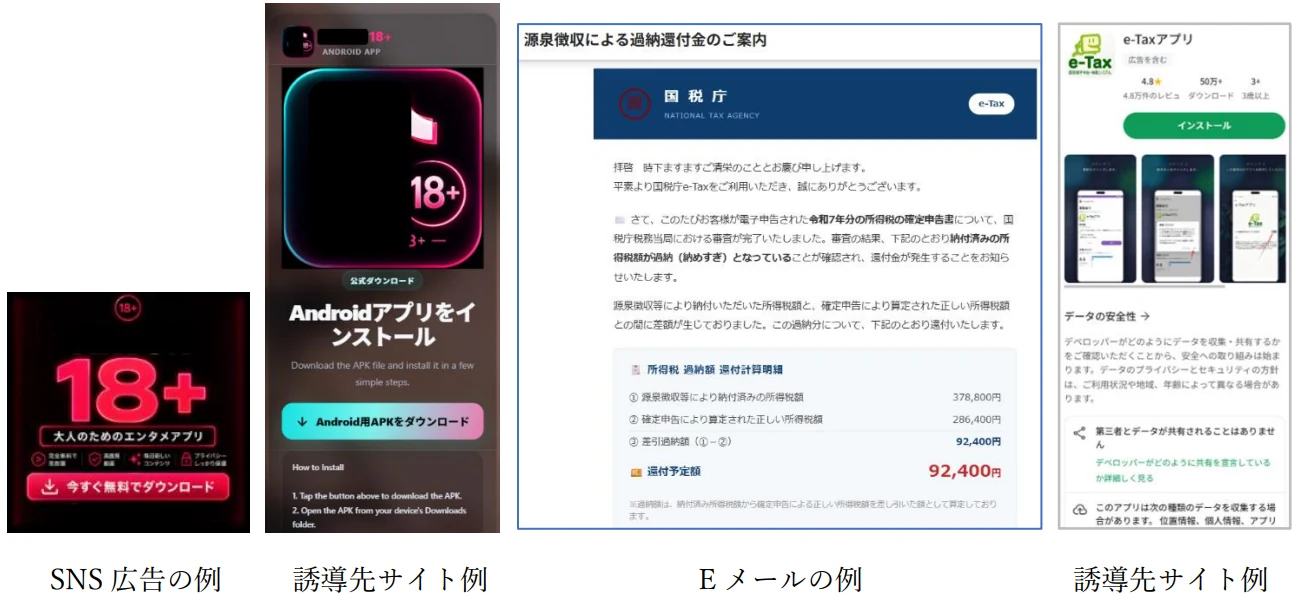
ポイントの獲得や失効の回避、還付金や払い戻しをうたうなど、金銭的なメリットを訴求するEメールからのリンクや、正規アプリ名に「大人の」や「18+」などの単語を付加することで、アダルトな動画やコンテンツを想起させるSNS広告により誘導する手口を確認しています。
これらの誘導先サイトでは、正規企業や正規サービスを装った導線や、誘導元から続く自然なコンテンツの流れにより、ユーザーの関心を維持したまま、アプリの導入を促します。
金銭的な被害を引き起こす偽アプリは、正規企業や正規サービスを装ったもの、誘導時からの自然なコンテンツの流れを維持した見た目のものなど、違和感や不信感を覚えにくい作りになっています。
また、該当のアプリは、アクセシビリティ機能(ユーザー補助)の権限を要求するなど、スマートフォン上の高い権限を求める傾向があります。ユーザーがこの要求を許可すると、犯罪者はリモートから該当のスマートフォンを高い権限で制御できるため、事実上、スマートフォンは犯罪者の制御下に置かれる状態となります。
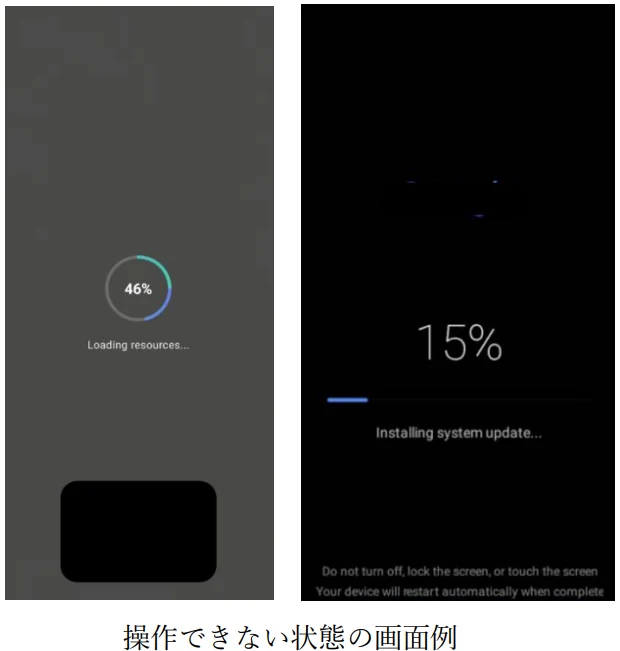
その結果、制御されたスマートフォンで、オンラインバンキングの不正送金や、QRコード決済の不正使用、キャリア決済の不正使用など、様々な方法による金銭的な被害が確認されています。なお、攻撃者にスマートフォンの制御を奪われた結果として、スマートフォンが操作できない状態になる事例も確認されています。
本件は、金銭的なメリットによる「お得」や、性的関心等からの「見たい」などの興味に付け込み、ユーザーに偽アプリの導入を促す手口です。このような攻撃が存在し、流行していることを認識し、アプリのインストールの際は、十分に注意してください。
【補足】本注意喚起に記載された攻撃は、現時点で確認されているものです。記載した事例に限らず、注意してください。また、今後、手口が変化する可能性があります。
被害の件数や総額の統計は、確認できた資料には記載がありませんでした。
金融機関ごとに画面は異なります。項目の名前を、ご自身の銀行のアプリ・サイトで探してください。やったら左のチェックを入れます。
暗号資産は、送金すると、原則として取り戻せません。「送る前に防ぐ」が、ほぼすべてです。
国の動きとして、金融庁と警察庁は2026年8月6日に、暗号資産交換業者へ、詐欺被害の防止対策の強化(送金・出庫の制限など)を要請しています。詳しくは金融庁の発表 ↗をご確認ください。
あわてず、でも急いで。早さが被害の大きさを左右します。上から順に。
個人のネットバンキングの不正送金については、全国銀行協会が補償に取り組む方針を示していますが、補償の可否や額は、各行の規定と状況(利用者の過失の程度など)で異なります。連絡が早いほど、対応しやすくなります。
相談先
気になるURLを貼ると、ホスト名の分解と、よくある不審な特徴を表示します。通信はせず、この端末の中だけで動きます。
Kaspersky社の Cyberthreat Real-Time Map は、同社の製品が検知・ブロックした脅威を地図上にリアルタイムで表示するものです。
それぞれ「どうやって見つけたか」を表しています。数字はその日の検知件数です。
※ 各項目の定義は、Kaspersky社の公表内容にもとづいています。
※ 同種のマップは他社も公開しています(Check Point、Fortinet、NETSCOUTなど)。
見比べると、偏りに気づけます。
AIで高度化する脆弱性探索、Androidアプリを手がかりにしたA2B攻撃に注意
発行:脅威情報分析チーム LETTICE(NICT・CYNEX) ・ Rev 1.1 ・ 2026年10月13日 15:00更新 ・ 全7ページ
※ 上の画像は、LETTICEが2026年10月13日に公表した注意喚起のPDF(7ページ)を、そのまま取り込んだものです。内容や最新の版は、発行元の公表資料でご確認ください。
公開されているスマホアプリを解析して、その裏側にあるサーバを直接狙う攻撃です。名前の「A2B」は、App(アプリ)からBackend(裏側のサーバ)への攻撃という意味で、NICTのLETTICEがつけた呼び名です。
Google Playの日本向けに公開されているAndroidアプリを入手します。
接続先のサーバ、APIの作り、通信の項目、返ってくるデータの形を読み取ります。
集めた情報から、攻撃できそうな場所を割り出します。
APIごとの仕様に合わせた要求を送り、弱点を探して悪用します。ここで個人情報が漏れるおそれがあります。
攻撃者はアプリを通さず、解析で知ったサーバの入口(API)に自分でつなぎます。アプリ側の画面や入力チェックはすり抜けられるため、守れるのはサーバ側の確認だけです。
サーバに、意図しない通信をさせます。
サーバ上で、不正なプログラムやコマンドを実行させます。
データベースへの問い合わせに、不正な命令を混ぜます。
権限の確認が甘く、利用者IDを変えるだけで他人の情報が取れてしまいます。
NICTは、AIの活用でアプリの解析や弱点探しが効率化され、この種の攻撃が多くのシステムに広がる可能性があるとも指摘しています。
公開アプリは解析される前提で、サーバ側を守ることが大切です。NICTは次の3つを早急に行うよう勧めています。
侵害されていないか確認する
旧バージョンのAPI、サブドメイン、検証環境も含めて洗い出し、2026年8月以降のアクセスログ・APIログ・認証ログを優先して調べます。認証なしの大量取得、連番IDでのアクセス、他会員の情報の閲覧・変更、管理機能の利用が目印です。
弱点がないか点検する
上の4種類に加え、認証・セッション管理の不備、クラウドストレージの設定を確認します。
すぐできる緩和策を打つ
国外や不要なアクセス元からの通信制限、不要なAPIや管理機能の停止、WAFでの制御、認証情報の無効化と再発行。直せない場合は、該当機能やサービスの一時停止も検討します。
出典:
NICT注意喚起(10/13) ・
CYNEX Library ・
総務省 ・
マイナビニュース ・
INTERNET Watch ・
週刊アスキー(JPCERT/CC) ・
ITmedia NEWS(警察庁)
図は、公表内容をもとにした説明用のイメージです。
2026年10月10日時点の報道にもとづく主要事案です(日本郵便・デンマーク・アルカディア・銀のさらの事案は10月14日に追記、ソースネクスト・メドレー・吉野家HDは10月15日に追記、10月15〜16日に判明した事案(Eストアー、ファンケル・アテニア、ヤマト運輸、日本経済新聞社、バーガーキング、Studioなど)は10月16日に追記、ブックオフは10月13日の第2報に、VALXはコミューンの事案として10月15日に更新)。件数は人数ではなく件数・アカウント数の場合があります。「主張」は攻撃者側の数字で、確認されていません。
規模(件数)・情報の機微さ(旅券・免許・口座・医療など)・影響範囲(ランサムウェア、多数機関への波及など)からの目安で、公的な区分ではありません。規模が未確認の事案は低めに出るため暫定です。IDCフロンティアは多数の組織に波及しデータ復元が困難なため、手動でSSとしています。
情報漏えいが主ではない攻撃(業務停止・サービス停止・遠隔操作・資産窃取など)のうち、2026年9月20日〜10月20日に報じられた主な事案です。すべてを網羅した一覧ではありません。米国の小規模な自治体・学校の事案は、事例集サイト(Dysruption Hub)の記載にもとづきます。
影響を受けた組織の数、停止した期間、社会的な影響の大きさからの目安です。公的な区分ではありません。
「サービス名 解約」と検索して出てきた偽の解約ページで、解約手数料(数百円など)をカードで払わせ、カード情報などを抜き取られ、後日に高額な請求が来る――という事案への対処と、本物かどうかの確認方法です。
入力した内容は、保存も送信もしません(再読み込みで消えます)。この手口を名指しした公的機関の公表は、作成時点(2026年10月14日)の検索では見つけられませんでした。そのため、報告された手口をもとに、偽サイトへのカード情報入力や不審な請求に関する公的機関の案内を参考にして、まとめています。判定は目安で、安全を保証するものではありません。
当てはまるものを選んでください。
URLを貼り付けます(開きません)。公式のドメインも入れると、一致するかを照合します。
一覧のドメインは目安で、変更されることがあります。公式のドメインは、契約書面や公式アプリなど、手元にある情報で確認してください。検索結果や、届いたメールのリンク先を、公式のドメインとして入れないでください。
上から順に進めます。チェックを入れて、進み具合を確認できます。
このチェッカーは、この端末の中だけで動く簡易な判定です。最新の悪質サイトの一覧(ブロックリスト)とは照合できません。
上の出典は、偽サイトへのカード情報の入力や不審な請求への一般的な対処を扱っています。「解約」の検索から偽ページに誘導される今回の手口そのものを扱ったものではありません。危険度の点数、ドメインの照合、手順の並び順、返金をうたう連絡への警戒などは、作成者の一般的な考え方で、公的な基準ではありません。